حریم خصوصی Cursor؛ کد شما کجا میرود و چه دسترسیهایی میدهید؟
Privacy Mode را با اجرای محلی، حذف همه دادهها یا اجازه دسترسی به فایلها اشتباه نگیرید. این راهنما با مثالهای عملی، مرز ارسال کد و اختیار عامل هوش مصنوعی را روشن میکند.
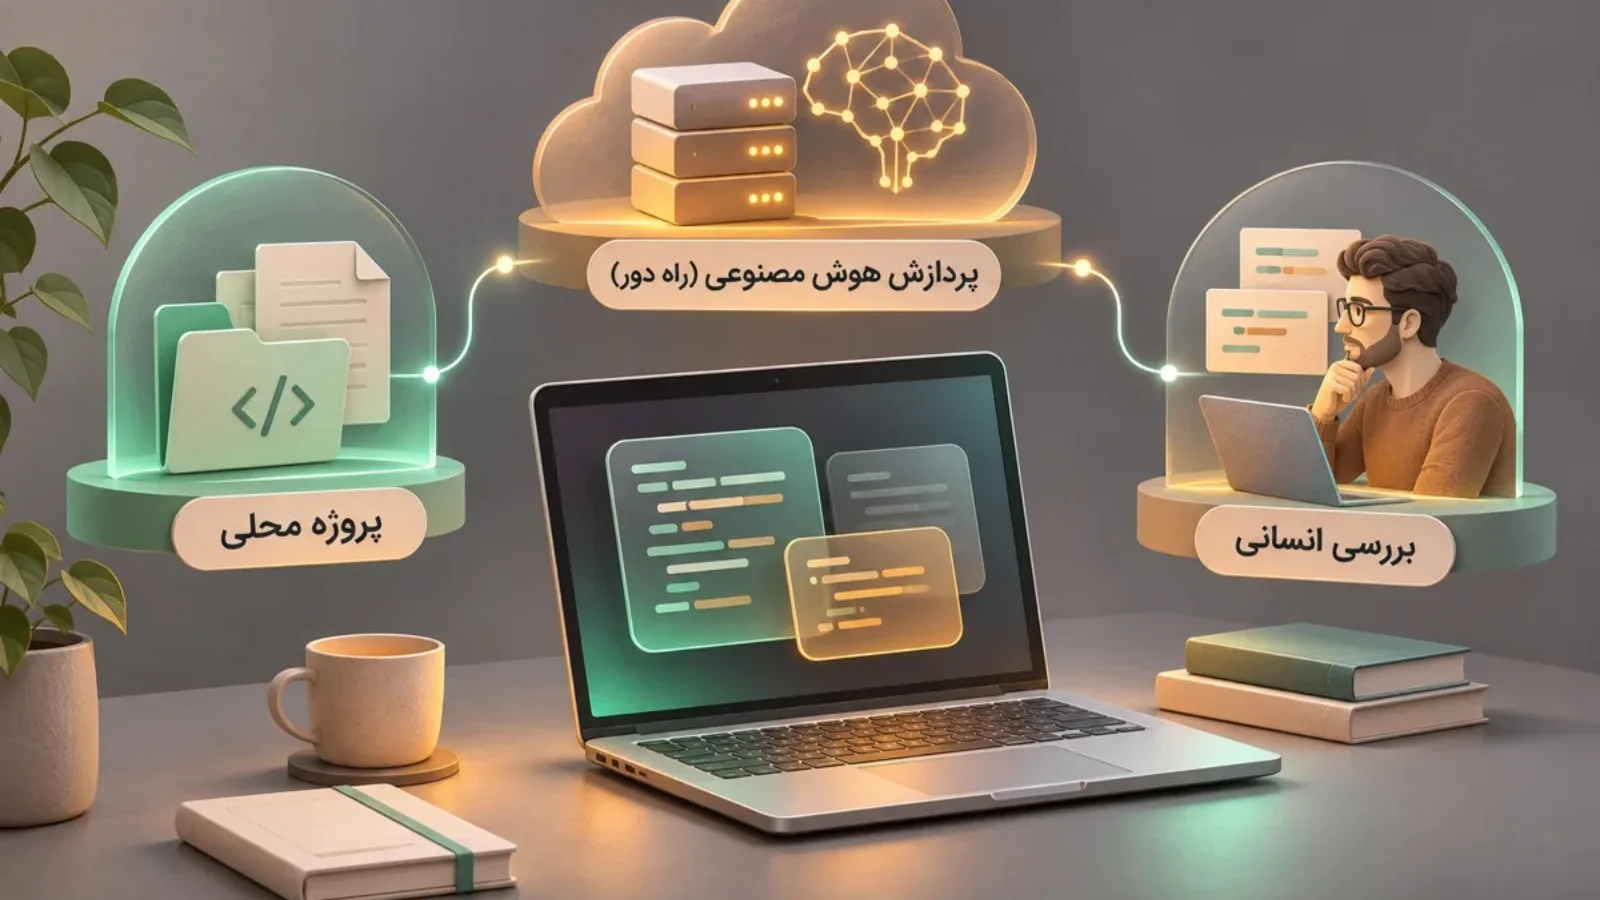
حریم خصوصی در Cursor با یک کلید روشن و خاموش خلاصه نمیشود. باید چهار پرسش را جدا جواب بدهید: چه اطلاعاتی وارد زمینه مدل میشود، کجا پردازش میشود، چه چیزی ممکن است نگهداری شود و عامل اجازه انجام چه کاری دارد. Privacy Mode طبق توضیح رسمی Cursor مانع استفاده از داده برای آموزش مدل میشود، اما به معنی آفلاینشدن ابزار، نبود هر نوع پردازش بیرونی یا بیخطرشدن تمام دسترسیها نیست.
این راهنما برای تصمیمگیری پیش از سپردن کد به دستیار هوش مصنوعی است؛ آموزش کلیکبهکلیک تنظیمات یا تضمین امنیت پروژه نیست. اگر روی کد مشتری یا شرکت کار میکنید، مجازبودن استفاده از سرویس باید پیش از ارسال داده روشن باشد. داشتن اشتراک پولی بهتنهایی چنین اجازهای ایجاد نمیکند و محدودیتهای دسترسی ارائهدهنده را هم برطرف نمیسازد.
چهار موضوعی که نباید با هم اشتباه بگیریم
موضوع | پرسش درست | برداشت اشتباه |
|---|---|---|
آموزش مدل | آیا داده برای بهبود یا آموزش مدل استفاده میشود؟ | آموزشندادن یعنی هیچ دادهای ارسال نمیشود. |
پردازش و نگهداری | داده از چه سرویسهایی عبور میکند و چه استثناهایی دارد؟ | هر وعده عدم نگهداری، همه محصولات و همه وضعیتها را پوشش میدهد. |
زمینه و فایلها | کدام فایل یا متن برای پاسخ به سؤال لازم است؟ | هر چیزی داخل پوشه پروژه است باید به مدل داده شود. |
اختیار عامل | ابزار فقط پاسخ میدهد یا فایل، فرمان و سرویس بیرونی را هم تغییر میدهد؟ | حریم خصوصی خوب، جلوی هر تغییر اشتباه را میگیرد. |
برای مثال، میتوان دادهای را بدون استفاده در آموزش پردازش کرد و در عین حال به یک ابزار اجازه اجرای فرمان داد. این دو تصمیم مستقلاند. در جهت عکس، محدودکردن فرمانها نیز بهخودیخود سیاست نگهداری داده مدل را تغییر نمیدهد. تصمیم درست زمانی گرفته میشود که هر چهار ستون را بشناسید، نه فقط نام پلن را.
Privacy Mode چه کاری انجام میدهد و چه قولی نمیدهد؟
صفحه رسمی امنیت Cursor میگوید Privacy Mode برای کاربران رایگان و Pro قابل استفاده است و مدیر تیم نیز میتواند در تنظیم آن نقش داشته باشد. بنابراین نباید این قابلیت را امتیازی فرض کرد که فقط با خرید یک حساب گرانتر به دست میآید. این صفحه بر جلوگیری از آموزش روی داده و وجود کنترلهای فنی و تعهدهای قراردادی با ارائهدهندگان مدل تأکید دارد؛ نتیجه آن تضمین محرمانگی مطلق نیست.
راهنمای «Privacy and data» نیز توضیح میدهد که هنگام استفاده از قابلیتهای هوش مصنوعی، پرامپت و زمینه کد برای پردازش به ارائهدهندگان مدل فرستاده میشوند. روشنبودن Privacy Mode را نباید با اجرای کامل مدل روی لپتاپ یکسان دانست. همین راهنما میان حساب فردی و تعهدهای قراردادی برخی حسابهای سازمانی تفاوت میگذارد؛ خرید شخصی را معادل قرارداد پردازش داده یک سازمان معرفی نکنید.
پرسش عملی برای یک توسعهدهنده این است: «آیا ارسال همین بخش از کد به سرویس بیرونی مجاز است؟» اگر پاسخ نامشخص است، شروعکردن با داده ساختگی و یک نمونه کوچک، تصمیم محتاطانهتری از فرستادن پوشه کامل پروژه است. این پیشنهاد، تحلیل کاربردی ماست؛ جایگزین سیاست امنیتی شرکت یا اجازه صاحب کد نیست.
عدم نگهداری داده، استثنا و دامنه دارد
در توضیح رسمی استفاده از داده Cursor، علاوه بر توافقهای عدم نگهداری با ارائهدهندگان، استثناهای بررسی سوءاستفاده و مدلهای دارای سیاست متفاوت ذکر شده است. همین منبع میگوید درخواست با کلید API شخصی هم از بکاند Cursor عبور میکند و برای کاهش تأخیر، کش موقت رمزگذاریشده فایل وجود دارد. پس جمله «با کلید خودم هیچ دادهای از Cursor عبور نمیکند» دقیق نیست.
برای ارزیابی یک قابلیت، نام محصول و مدل و نوع حساب را کنار هم بنویسید. عبارت کلی «ZDR» را به همه اتصالها و ابزارهای جانبی تعمیم ندهید. اگر یک تیم به الزام نگهداری مشخصی متعهد است، باید متن شرایط همان قابلیت را بررسی کند؛ یک نشان در صفحه قیمت، پاسخ همه پرسشهای قراردادی نیست. در این مقاله دوره نگهداری ثابتی برای تمام دادهها اعلام نمیکنیم، چون چنین عدد واحدی از منابع بررسیشده به دست نمیآید.
کد، لاگ و متن خطا را پیش از ارسال کمینه کنید
برای حل خطای یک تابع، معمولاً شرح ورودی، خروجی موردانتظار و بخش مرتبط کد نقطه شروع بهتری از پرونده کامل مشتری است. ابتدا یک نمونه بازتولید حداقلی بسازید: کوچکترین مثالی که هنوز همان مشکل را نشان میدهد. نام و ایمیل واقعی، شناسه سفارش، نشانی داخلی و مقادیر محرمانه را با داده ساختگی جایگزین کنید؛ در عین حال نوع و ساختار داده را حفظ کنید تا مسئله عوض نشود.
فرض کنید محاسبه تخفیف اشتباه است. میتوانید بهجای فهرست خریدهای واقعی، سه سبد فرضی با مبلغ و درصد نمونه بسازید و نتیجه صحیح هرکدام را بنویسید. اگر خطا فقط با یک حالت خاص رخ میدهد، همان شرط را بازسازی کنید. این کار هم دامنه افشا را کوچکتر میکند و هم باعث میشود پاسخ مدل روی منطق مسئله متمرکز بماند. نمونه فرضی را صریحاً فرضی بنامید و آن را آمار واقعی کسبوکار معرفی نکنید.
لاگها را هم بیخطر فرض نکنید. یک پیام خطا ممکن است هدر درخواست، نشانی دارای پارامتر حساس یا بخشی از پاسخ پایگاه داده را در خود داشته باشد. قبل از کپیکردن، متن را بخوانید؛ اگر با حذف مقدار محرمانه معنای خطا از بین میرود، آن را با یک مقدار ساختگی همنوع جایگزین کنید. اصل مسئله باید باقی بماند، نه اصل اطلاعات خصوصی.
فایل ignore مفید است، اما گاوصندوق نیست
مستند رسمی Ignore File برای محدودکردن فایلهای قابلدسترسی در بعضی قابلیتهای Cursor از .cursorignore نام میبرد. همان سند صریحاً هشدار میدهد که ابزارهای ترمینال و MCP خارج از این محدودیت میتوانند به فایل دسترسی داشته باشند. بنابراین قرارگرفتن یک فایل در ignore را مجوز نگهداری بیاحتیاطانه رمزها کنار پروژه ندانید.
یک مثال ذهنی کمک میکند: فهرست ignore مانند علامتی است که به بخش مشخصی از جریان کار میگوید سراغ یک قفسه نرود؛ لزوماً قفل همه درهای ساختمان نیست. کنترل فایل، اختیار فرمان و مجوز اتصال بیرونی باید جدا بررسی شوند. همچنین نام فایل مهم نیست: یک کلید واقعی ممکن است در یادداشت، نمونه تست یا متن خطا قرار گرفته باشد، نه فقط در فایلی که نام «secret» دارد.
در اینجا الگوی آمادهای برای اجرا روی پروژه شما نمیدهیم؛ ساختار هر پروژه فرق میکند و یک الگوی نادرست میتواند فایل لازم را پنهان کند یا بخشی حساس را جا بیندازد. معیار ارزیابی این است که مسئول پروژه بداند چه دادهای لازم است، چه چیزی کنار گذاشته میشود و کدام ابزار هنوز امکان خواندن آن را دارد.
درباره ایندکس و جستوجوی کد از راهنمای قدیمی نتیجه نگیرید
در اینترنت هنوز آموزشهایی با نام منوها و توضیحهای مربوط به نسخههای قدیمی Cursor دیده میشود. وجود یک تصویر قدیمی از «Indexing» بهتنهایی نشان نمیدهد نسخه امروز شما دقیقاً همان مسیر یا شیوه پردازش را دارد. حتی اگر جستوجوی یک فایل محلی انجام شود، نباید از آن نتیجه گرفت که پاسخ مدل هم فقط محلی تولید میشود.
برای تصمیم امنیتی، به جای تکیه بر نام یک دکمه، سه موضوع را مستند کنید: نسخه و قابلیت مورد استفاده، فایلهای واقعاً واردشده در زمینه و مقصد پردازش درخواست. این مقاله عمداً ادعای ثابت درباره محل نگهداری همه ایندکسها یا مدت آن مطرح نمیکند. اگر این موضوع شرط پذیرش ابزار در شرکت شماست، تأیید آن باید از مستند همان نسخه و پاسخ رسمی مرتبط به دست بیاید.
عامل برنامهنویسی فقط یک کادر گفتوگو نیست
در راهنمای رسمی امنیت Agent، خواندن فایل، تغییر فایل و اجرای ابزار از هم جدا شدهاند. مستند توضیح میدهد بعضی تغییرهای فایل فضای کاری میتوانند بدون تأیید جداگانه روی دیسک ذخیره شوند و حالت بارگذاری مجدد خودکار ممکن است کد تغییرکرده را پیش از بازبینی اجرا کند. در نتیجه «هنوز دکمه انتشار نزدهام» به معنی «هیچ اثری روی محیط نگذاشتهام» نیست.
پیشنهاد عملی ما این است که پیش از یک کار بزرگ، نقطه بازگشت قابلاستفاده داشته باشید و نتیجه را در محیط مناسب آزمایش کنید. تغییر کوچک را با هدف مشخص بسنجید: چه فایلی عوض شد، چرا لازم بود، چه آزمونی اجرا شد و چه چیزی هنوز آزموده نشده است؟ گزارش «انجام شد» از طرف عامل، جای دیدن تفاوت فایلها و نتیجه آزمون را نمیگیرد.
تأیید خودکار و اجرای همه فرمانها یکسان نیستند
مستند Run Modes میان حالتهای Auto-review، Allowlist و Run Everything تفاوت میگذارد. در حالت اول بخشی از تصمیمها با بازبینی خودکار و در موارد قابلپشتیبانی با محدودیت محیط اجرا همراه است؛ Allowlist به مجوزهای ازپیشتعریفشده متکی است؛ Run Everything دامنه اجرای خودکار وسیعتری دارد. خود Cursor تصریح میکند طبقهبند بازبینی میتواند اشتباه کند و مرز امنیتی قطعی نیست.
برای کار روزمره، معیار انتخاب نباید فقط «کمتر سؤال بپرسد» باشد. فرمانی که گزارش میخواند با فرمانی که فایل حذف میکند یا داده را به بیرون میفرستد یکسان نیست. به مجوزهای دائمی گسترده با احتیاط نگاه کنید؛ اگر یک کار فقط به یک پوشه یا مخزن نیاز دارد، دسترسی بیشتر لزوماً آن را بهتر نمیکند. این توصیه به معنی تغییر خودکار تنظیمات شما نیست؛ تصمیم باید توسط صاحب محیط گرفته شود.
اتصال MCP و عامل ابری را جداگانه ارزیابی کنید
MCP راهی برای اتصال ابزارهای بیرونی به عامل است. در مدل امنیتی مستند Cursor، تأیید اتصال و مجوز اجرای ابزار موضوعهای مجزایی هستند و امکان پیشتأیید برخی ابزارها وجود دارد. از معتبر بودن ویرایشگر نتیجه نگیرید که هر سرور یا ابزار متصل هم مناسب دادههای شماست. نام ارائهدهنده، داده دریافتی، امکان نوشتن یا حذف و راه لغو دسترسی باید برایتان روشن باشد.
مستند Security overview برای Cloud Agents توضیح میدهد عامل ابری در ماشین مجازی اجرا میشود و مخزن مجاز، وابستگیها و دسترسیهای تنظیمشده در محیط آن قرار میگیرند. وضعیت گفتوگو، فراداده و خروجیها میتوانند برای ادامه و بررسی کار ذخیره شوند. این وضعیت با بازکردن یک فایل محلی و پرسیدن یک سؤال یکسان نیست؛ تصمیم درباره استفاده ابری را مستقل از تنظیمات ویرایشگر بگیرید.
برای مثال، اگر فقط بررسی یک تابع را میخواهید، از خودتان بپرسید آیا لازم است ابزار به سامانه استقرار یا پایگاه داده دسترسی داشته باشد؟ در بسیاری از کارهای آموزشی میتوان با داده ساختگی و دسترسی محدود شروع کرد. هرچه دامنه ابزار بیشتر میشود، مسئول بازبینی و روش بازگشت هم باید روشنتر باشد.
سه سناریو برای انتخاب دامنه مناسب کار
پروژه تمرینی شخصی
برای پروژهای که خودتان ساختهاید و داده خصوصی ندارد، از یک وظیفه کوچک شروع کنید؛ مثلاً توضیح یک خطا یا نوشتن تست یک تابع. نتیجه را با ورودیهای فرضی بسنجید. کلید واقعی سرویس را برای اینکه «مثال کامل شود» به متن اضافه نکنید. هدف یادگیری منطق است، نه ایجاد دسترسی واقعی برای هر ابزار آزمایشی.
پروژه مشتری یا شرکت
اول اجازه استفاده و طبقهبندی داده را روشن کنید. اگر قرارداد یا سیاست شرکت ارسال کد به سرویس بیرونی را منع میکند، داشتن حساب شخصی راهحل نیست. از مسئول پروژه یک نمونه پاکسازیشده یا محیط آزمایشی مجاز بخواهید. اگر اجازه فقط برای مخزن مشخصی است، آن را به سایر مخزنها و اطلاعات مشتریان تعمیم ندهید.
رفع خطای محیط عملیاتی
ابتدا بررسی کنید آیا میتوان خطا را خارج از محیط اصلی بازتولید کرد. نمونه داده، زمان رخداد، رفتار موردانتظار و متن پالایششده خطا را آماده کنید. پیشنهاد مدل درباره تغییر پایگاه داده یا تنظیمات دسترسی را مستقیم اجرا نکنید؛ صاحب سامانه باید اثر، آزمون و روش بازگشت را بررسی کند. فوریت مسئله، نیاز به مراقبت از داده واقعی را از بین نمیبرد.
پیش از انتخاب حساب یا اشتراک چه چیزی را بپرسیم؟
پلن، مدت و محدودیت مصرف را از کنترل واقعی حساب جدا کنید. اینکه چه کسی ایمیل، بازیابی و تنظیمات حساب را در اختیار دارد برای تصمیم شما مهم است، اما از عنوان «اختصاصی» بهتنهایی نمیتوان تمام این موارد را نتیجه گرفت. همچنین امکانات مدیریتی سازمانی را به هر حساب فردی نسبت ندهید.
برای مقایسه نوع خرید، راهنمای خرید اشتراک Cursor را کنار گزینههای فعلی محصول Cursor در گیفتپین بخوانید. مشخصات گزینه انتخابی، مدت، تحویل و موجودی را همان زمان سفارش بررسی کنید. این مقاله قیمت، موجودی، نوع حساب یا امکان تغییر تنظیمات یک گزینه خاص را تضمین نمیکند و جای توضیحات همان سفارش نیست.
چکلیست تصمیم پیش از سپردن پروژه به Cursor
مالک کد استفاده از این سرویس را برای همین پروژه مجاز دانسته است.
تفاوت آموزش مدل، پردازش داده و اختیار اجرای ابزار را میدانم.
اطلاعات واقعی مشتری و اسرار غیرضروری را از نمونه حذف کردهام.
میدانم ignore بهتنهایی دسترسی ترمینال و ابزارهای متصل را مهار نمیکند.
برای هر اتصال بیرونی، مقصد داده و سطح دسترسی مشخص است.
استفاده ابری را جدا از استفاده محلی ارزیابی کردهام.
تغییرات قابل بازبینیاند و نقطه بازگشت و آزمون مناسب دارم.
ادعای قدیمی درباره منو، ایندکس یا نگهداری را به نسخه امروز تعمیم نمیدهم.
پرسشهای کوتاه
با Privacy Mode میتوان هر کد محرمانهای را وارد کرد؟
خیر. مجوز مالک داده و شرایط پروژه همچنان لازم است. این قابلیت را با اجازه سازمانی یا تضمین محرمانگی مطلق اشتباه نگیرید.
کلید API شخصی یعنی ارتباط مستقیم و بدون عبور از Cursor؟
خیر؛ منبع رسمی Data Use عبور درخواست از بکاند Cursor را توضیح داده است. سیاست ارائهدهنده کلید و شرایط قابلیت مورد استفاده نیز اهمیت دارند.
آیا این راهنما تنظیمات حساب من را تأیید میکند؟
خیر. این یک چارچوب تصمیم است، نه ممیزی حساب یا پروژه شما. برای نتیجهگیری درباره وضعیت واقعی باید تنظیمات، نسخه و مجوزهای همان محیط بررسی شوند.
منابع و تاریخ بررسی
این راهنما در ۱۴ نوامبر ۲۰۲۶ با بررسی منابع رسمی Cursor شامل Security، Privacy and data، Data Use & Privacy Overview، Ignore File، Agent Security، Run Modes و Security overview مربوط به Cloud Agents آماده شده است. سه لینک ضروری در متن آمدهاند؛ باقی منابع با نام مشخص شدهاند. مثالهای پروژه و چکلیست تصمیم، مثالهای آموزشی و تحلیل تیم محتوای گیفتپین هستند، نه تجربه ادعایی از حساب یا داده مشتری. شرایط سرویس و رابط آن ممکن است تغییر کنند.
نویسنده و تحلیلگر ابزارهای هوش مصنوعی، با تمرکز بر بهرهوری و آموزش کاربردی برای مخاطب فارسیزبان.
مطالب پیشنهادی برای شما
دیدگاهها
نظرتان برای دیگران ارزشمند است